Donanım cüzdanını ilk kez açarken önünüze çıkan seçimler aynı işi yapmıyor. Yeni hesap, kurtarma ve ek parola adımlarını ayırmak, daha para göndermeden hatayı fark etmenizi sağlar.
Donanım cüzdanı kurulumu, cihazın açılıp bakiye ekranının görünmesiyle bitmez. Yanlış yedek yazılmışsa veya alım adresi başka hesaba aitse, düzgün çalışan ekran sorunu gizleyebilir. Kurulumun sonunda hangi kontrollerin geçtiğini ve hangi belirsizlikte para göndermeyi bırakacağınızı bilmeniz gerekir.
Aşağıdaki sıra, kurtarma kelimeleriyle çalışan kişisel donanım cüzdanları içindir. KriptoMeta, üreticilerin belgelerini 15 Ekim 2026’da karşılaştırdı; fiziksel cihaz testi veya gerçek para transferi yapıldığı iddia edilmiyor. Model seçimi aşamasındaysanız önce cüzdan seçiminin saklama ve uyumluluk ölçütlerini değerlendirin. Buradaki amaç ürünleri puanlamak değil, seçilmiş cihazı kontrollü biçimde kullanıma hazırlamak.
1. Uygulamayı ve cihazın kaynağını ayrı doğrulayın
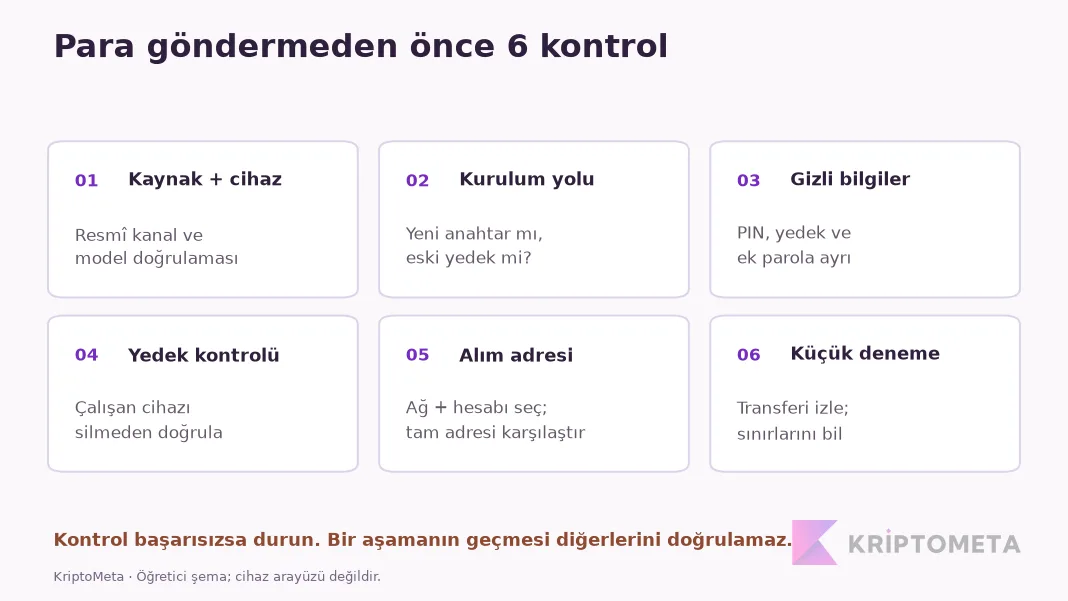
Üreticinin doğruladığınız resmî adresinden başlayın; uygulamayı arama reklamından veya kutuya sonradan eklenmiş QR kodundan indirmeyin. Modelinize ait kurulum sayfasını açın. Paket, mühür ve cihaz için belirtilen kontrolleri o modele göre yapın; her markanın aynı ambalajı veya ilk açılış davranışı yoktur.
Trezor Safe 5’in resmî kurulumu, uygulama ve firmware adımlarından sonra cihaz kimlik doğrulamasını tarif ediyor. Sıralamayı başka modele aynen taşımayın. Cihaz veya firmware doğrulaması uyarı verirse devam etmek için korumayı kapatmayın; bağımsız doğruladığınız destek kanalına başvurun.
Kutudan hazır PIN veya doldurulmuş kurtarma kelimeleri çıkarsa para göndermeyin. Satıcının “zaman kazandırmak için kurdum” demesi, anahtarların yalnız sizde olduğunu göstermez. Paket düzgün görünse bile uygulamadaki doğrulamaları atlamayın; tek kontrol bütün tedarik risklerini dışlamaz.
İndirme adresi şüpheliyse sahte site ve oltalama kontrolleri üzerinden alan adını ve istenen yetkileri değerlendirin.
2. Yeni cüzdan ile eski yedeği geri yüklemeyi ayırın
İlk kez bağımsız anahtar oluşturuyorsanız yeni cüzdan yolunu seçin. Mevcut donanım cüzdanınıza erişimi geri kazanıyorsanız kurtarma yolu gerekir. İki seçenek de aynı menüde görünebilir, fakat sonuçları farklıdır: biri yeni anahtar düzeni oluşturur, diğeri mevcut düzeni geri getirir.
Telefondaki sıcak cüzdanın kelimelerini yeni cihaza yazmak, anahtarın geçmişteki çevrimiçi kopyalarını ortadan kaldırmaz. Ledger’ın yazılımdan donanıma geçiş açıklaması yeni anahtar üretimi ile eski yedeğin aktarılmasını özellikle ayırıyor. Yeni anahtarlarla kurulan hesaba varlık taşımak zincir üzerinde işlem gerektirir; ağ desteği ve ücret hesabı yapılmadan bütün bakiyeyi göndermeyin.
3. PIN, yedek ve passphrase için ayrı görev belirleyin
| Bilgi | Görevi | Yerine geçmediği şey |
|---|---|---|
| PIN | Cihazın yerel erişimini korur | Kaybolan cihazın kurtarma yedeği |
| Kurtarma kelimeleri | Uyumlu düzende anahtarlara yeniden erişim sağlar | Farklı ağ ve hesap ayarlarının otomatik doğrulanması |
| Passphrase | Desteklenen düzende ek gizli girdiden farklı cüzdan türetir | Unutulunca sıfırlanabilen hesap parolası |
PIN’i üreticinin güvenilir kurulum akışında belirleyin. Ledger’ın PIN açıklamasındaki ayrım nettir: cihazı açan kod, kurtarma ifadesinin yerine geçmez. Kelimeler sızdıysa PIN değiştirmek saldırganın elindeki kopyayı geçersiz kılmaz.
Kelimeleri modelin gösterdiği sırayla çevrimdışı kaydedin. Sözcükleri Türkçeye çevirmeyin; fotoğrafını çekmeyin ve doğrulama amacıyla web formuna yapıştırmayın. Kağıt, metal ve konum kararları için seed phrase saklama rehberi ayrı riskleri açıklıyor. Kelime sayısını internetten bulduğunuz başka modele uydurmayın.
Passphrase’in PIN’den farkını anlamadan özelliği açmayın. İlk kuruluma zorunlu ek değildir. Kullanırsanız desteklenen karakterler, doğru yazım ve geri erişim yöntemi de sorumluluğunuza eklenir. Ek güvenlik seçeneği, yönetemediğiniz ikinci kayıp nedenine dönüşmemeli.
4. Yedeği cihazı silmeden kontrol edin
Ürün destekliyorsa resmî yedek kontrolüyle kaydınızı doğrulayın. Örneğin Safe 5’te Check wallet backup, mevcut yedeği cihazı sıfırlamadan sınamaya yarar; ilgili menü Settings → Device → Wallet backup altında bulunur. Kelimeler cihaz üzerinde girilir. Başka modellerde giriş yöntemi değişebileceğinden kendi modelinizin belgesini izleyin.
Kontrol başarısızsa çalışan tek erişim yolunu silmeyin. Para aktarmadan önce kayıt sırasını ve yazımını resmî akışta yeniden gözden geçirin. Ekran paylaşan destek görevlisine, sohbet botuna veya arama sonucundaki “seed checker” sitesine kelimeleri vermek kontrol değildir.
Passphrase kullanılıyorsa kelime kontrolü tek başına yetmez. Trezor’un passphrase doğrulama yöntemi, cüzdanı yeniden açıp aynı hesaba dönülebildiğinin kontrolünü ayrı tutar. Ağ, hesap ve varsa adres türünü sabit tutun. Beklenmedik boş bakiye gördüğünüzde hemen yeni para göndermeyin; yanlış ek parola, yanlış hesap veya kapalı ağ görünümü olasılıklarını ayırın.
5. Alım adresini cihaz ekranıyla karşılaştırın
Doğru varlığı ve ağı seçip alım adresini cihazınızın doğrulama ekranında gösterin. Bilgisayar ya da telefondaki adresle bütün karakterlerini karşılaştırın. Geçmiş işlem satırından veya benzer başlangıç ve bitişten hareketle adres seçmeyin. Ledger’ın alım adresi kontrolü, bağlı bilgisayarın gösterebildiği adres ile cihazdaki adresin eşleştirilmesini vurgular.
EVM ağlarında aynı adres biçimiyle karşılaşmanız, gönderen platformdaki ağ seçimini önemsiz yapmaz. Varlık ve ağın alıcı tarafta desteklenmesi gerekir. Transferin ağ, minimum tutar ve ücret ayrıntıları için ilk kripto transferi kontrollerini kullanın. Donanım cüzdanı, yanlış ağa gönderimi kendiliğinden geri çevirmez.
6. Küçük denemeyi hangi sonuçla tamamlayacağınızı belirleyin
Ücret ve minimumları karşılayan, kaybını göze alabileceğiniz küçük tutarla başlayın. Denemenin hedefi yalnız “bakiye arttı” görmek değildir: gönderilen varlık, seçilen ağ, cihazda doğrulanan alıcı ve zincirdeki işlem birbirini tutmalı. İşlemi TXID ile izlemek bekleyen kayıtla onaylanmış transferi ayırır; ağ kaydı, alıcı anahtarına erişiminizi tek başına kanıtlamaz.
Varsayımsal olarak Deniz, cihazda oluşturduğu Ethereum hesabına küçük miktarda ETH gönderiyor. Transfer gezginde doğru alıcıya ulaşmış, uygulamada da görünmüş olsun. Deniz cihazı yeniden bağlayıp aynı hesabın adresini doğruladığında alım adresi kontrolünü tekrar etmiş olur. Çıkış işlemini de sınamak isterse hedefi ve ücreti cihaz ekranında okuyarak küçük gönderim yapabilir; başarılı alım, gönderme ve yedekten kurtarma testlerinin yerine geçmez. Örnekte canlı ücret veya evrensel deneme tutarı önerilmiyor.
| Kontrol | Kazandırdığı bilgi | Açık kalan konu |
|---|---|---|
| Yedek kontrolü geçti | Girilen yedek cihazdaki kayıtla uyuşuyor | Passphrase, hesap ve ağın doğru seçilmesi |
| Adresler eşleşti | Seçili hesabın cihazdaki adresi doğrulandı | Göndericide doğru ağın seçilmesi |
| Deneme alındı | İlgili transfer hedefe ulaştı | Gelecekteki imzaların veya uygulamaların güvenliği |
Kurulumdan sonra hangi kayıt kalmalı?
Model, kullanılan resmî uygulama, yedek standardı, ağ ve hesap türü gibi kurtarmada işe yarayacak bilgileri özel kaydınıza ekleyin. Kontrol tarihini de yazın. Sırları aynı notta toplamanız gerekmez; ekran görüntüsü alacaksanız kelimeleri, PIN’i ve ek parolayı kadraja sokmayın.
Donanım kullanmak, uygulamaya verilen yetkileri otomatik güvenli yapmaz. Web3 bağlantılarına geçtiğinizde token harcama izinlerinin kapsamını yeniden okuyun. Kurulumun geçtiğine dair güven ile önünüze gelen her imzayı onaylama alışkanlığı arasında açık sınır bırakın.